Domain pize.de kaufen?
Wir ziehen mit dem Projekt
pize.de um.
Sind Sie am Kauf der Domain
pize.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pize.de kaufen?
Was sind die häufigsten Angriffsvektoren, die bei der Cyber-Sicherheit berücksichtigt werden müssen?
Die häufigsten Angriffsvektoren in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Unternehmen müssen sich gegen diese Bedrohungen durch geeignete Sicherheitsmaßnahmen wie Firewalls, Antivirensoftware und regelmäßige Schulungen für Mitarbeiter schützen. Eine umfassende Sicherheitsstrategie, die regelmäßige Überprüfungen, Updates und Backups umfasst, ist entscheidend, um sich gegen diese Angriffsvektoren zu verteidigen. **
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen oder Systeme zu infiltrieren. Es ist wichtig, sich gegen diese Angriffsvektoren zu schützen, indem man Sicherheitsmaßnahmen wie regelmäßige Updates, Schulungen für Mitarbeiter und starke Passwörter implementiert. **
Ähnliche Suchbegriffe für Angriffsvektoren
Top-Angebote
Produkte zum Begriff Angriffsvektoren:
-
Sicherheitstechnische Kontrolle - STK - inkl. Versandkosten und LeihgerätLückenlose Sicherheit: Prüfung mit Leihgerät Mit diesem Service gehen Sie auf Nummer sicher: Ihr Standort bleibt durchgehend geschützt, auch während Ihr eigentlicher Defibrillator zur Prüfung bei uns ist. Ideal für Unternehmen und öffentliche Einrichtungen, die keine Sicherheitslücke riskieren möchten. So funktioniert es: Wir senden Ihnen vorab ein funktionstüchtiges Leihgerät zu. Sie tauschen die Geräte aus und senden uns Ihren zu prüfenden AED im Karton des Leihgerätes zu (Versandlabel liegt bei). Wir führen die Prüfung durch und senden Ihnen Ihren AED inkl. Prüfprotokoll und neuer Plakette zurück. Sie tauschen die Geräte aus und senden uns das Leihgerät zurück. Ihr Vorteil: 0 Tage ohne Schutz: Sie bleiben jederzeit einsatzbereit. Kein Stress mit Verpackungsmaterial (nutzen Sie einfach unseren Karton). Inklusive aller Versandkosten, Protokolle und Plake...236,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen verwendet werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen, Systeme zu infiltrieren oder Malware zu verbreiten. Unternehmen sollten daher ihre Mitarbeiter schulen, Software regelmäßig aktualisieren und Sicherheitsmaßnahmen implementieren, um sich vor diesen Angriffen zu schützen. **
-
Was sind typische Angriffsvektoren, die bei Cyberangriffen auf Unternehmensnetzwerke verwendet werden?
Phishing-E-Mails, die Mitarbeiter dazu verleiten, schädliche Links anzuklicken oder sensible Informationen preiszugeben. Schwachstellen in Software oder Systemen, die von Angreifern ausgenutzt werden, um Zugriff auf das Netzwerk zu erhalten. Social Engineering, bei dem Angreifer Informationen über Mitarbeiter sammeln, um Zugriffsberechtigungen zu erhalten. **
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyberkriminalität eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware wird verwendet, um Systeme zu infiltrieren und Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe darauf abzielen, die Verfügbarkeit von Websites oder Diensten zu beeinträchtigen. **
-
Was sind typische Angriffsvektoren, die von Hackern genutzt werden, um in Computersysteme einzudringen?
Phishing-E-Mails, die dazu dienen, Passwörter oder sensible Informationen zu stehlen. Schwachstellen in Software oder Betriebssystemen, die ausgenutzt werden, um Schadcode einzuschleusen. Social Engineering, bei dem Hacker versuchen, durch Manipulation von Mitarbeitern Zugriff zu erhalten. **
Was sind die häufigsten Angriffsvektoren, die von Hackergruppen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Hackergruppen nutzen diese Methoden, um Zugriff auf Computersysteme zu erhalten und sensible Daten zu stehlen. Es ist wichtig, sich gegen diese Angriffe zu schützen, indem man sich über aktuelle Bedrohungen informiert und Sicherheitsmaßnahmen ergreift. **
Was sind die häufigsten Angriffsvektoren, die von Cyberkriminellen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Malware-Infektionen und Schwachstellen in Software oder Betriebssystemen. Cyberkriminelle nutzen diese Schwachstellen aus, um Zugang zu sensiblen Daten oder Systemen zu erhalten. Es ist wichtig, regelmäßige Sicherheitsupdates durchzuführen und Mitarbeiter über die Risiken von Phishing und Malware aufzuklären. **
Top-Angebote
Produkte zum Begriff Angriffsvektoren:
-
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheitstechnische Kontrolle - STK - inkl. VersandkostenDer Klassiker: Einsenden & prüfen lassen Dies ist unsere kostengünstigste Variante für die Sicherheitstechnische Kontrolle (STK) gemäß § 12 MPBetreibV. Sie senden uns Ihr Gerät zu, wir prüfen es in unserer Fachwerkstatt und schicken es umgehend zurück. So funktioniert es: Sie erhalten von uns ein Versandlabel. Sie verpacken Ihren AED sicher und senden ihn inkl. Begleitschreiben an uns. Wir führen die Prüfung nach Herstellervorgaben durch. Nach erfolgreicher Prüfung erhalten Sie das Gerät inkl. Prüfprotokoll und neuer Plakette zurück. Wichtig: Während der Versand- und Prüfzeit haben Sie keinen Defibrillator vor Ort. Wenn Sie eine lückenlose Absicherung benötigen, empfehlen wir unsere Variante mit Leihgerät. Im Preis enthalten: Hin- und Rückversand STK-Prüfung inkl. Protokoll & Plakette Erinnerungsservice für den nächsten Termin ...165,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheitstechnische Kontrolle - STK - inkl. Versandkosten und LeihgerätLückenlose Sicherheit: Prüfung mit Leihgerät Mit diesem Service gehen Sie auf Nummer sicher: Ihr Standort bleibt durchgehend geschützt, auch während Ihr eigentlicher Defibrillator zur Prüfung bei uns ist. Ideal für Unternehmen und öffentliche Einrichtungen, die keine Sicherheitslücke riskieren möchten. So funktioniert es: Wir senden Ihnen vorab ein funktionstüchtiges Leihgerät zu. Sie tauschen die Geräte aus und senden uns Ihren zu prüfenden AED im Karton des Leihgerätes zu (Versandlabel liegt bei). Wir führen die Prüfung durch und senden Ihnen Ihren AED inkl. Prüfprotokoll und neuer Plakette zurück. Sie tauschen die Geräte aus und senden uns das Leihgerät zurück. Ihr Vorteil: 0 Tage ohne Schutz: Sie bleiben jederzeit einsatzbereit. Kein Stress mit Verpackungsmaterial (nutzen Sie einfach unseren Karton). Inklusive aller Versandkosten, Protokolle und Plake...236,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyber-Sicherheit berücksichtigt werden müssen?
Die häufigsten Angriffsvektoren in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Unternehmen müssen sich gegen diese Bedrohungen durch geeignete Sicherheitsmaßnahmen wie Firewalls, Antivirensoftware und regelmäßige Schulungen für Mitarbeiter schützen. Eine umfassende Sicherheitsstrategie, die regelmäßige Überprüfungen, Updates und Backups umfasst, ist entscheidend, um sich gegen diese Angriffsvektoren zu verteidigen. **
-
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen oder Systeme zu infiltrieren. Es ist wichtig, sich gegen diese Angriffsvektoren zu schützen, indem man Sicherheitsmaßnahmen wie regelmäßige Updates, Schulungen für Mitarbeiter und starke Passwörter implementiert. **
-
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen verwendet werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen, Systeme zu infiltrieren oder Malware zu verbreiten. Unternehmen sollten daher ihre Mitarbeiter schulen, Software regelmäßig aktualisieren und Sicherheitsmaßnahmen implementieren, um sich vor diesen Angriffen zu schützen. **
-
Was sind typische Angriffsvektoren, die bei Cyberangriffen auf Unternehmensnetzwerke verwendet werden?
Phishing-E-Mails, die Mitarbeiter dazu verleiten, schädliche Links anzuklicken oder sensible Informationen preiszugeben. Schwachstellen in Software oder Systemen, die von Angreifern ausgenutzt werden, um Zugriff auf das Netzwerk zu erhalten. Social Engineering, bei dem Angreifer Informationen über Mitarbeiter sammeln, um Zugriffsberechtigungen zu erhalten. **
Ähnliche Suchbegriffe für Angriffsvektoren
-
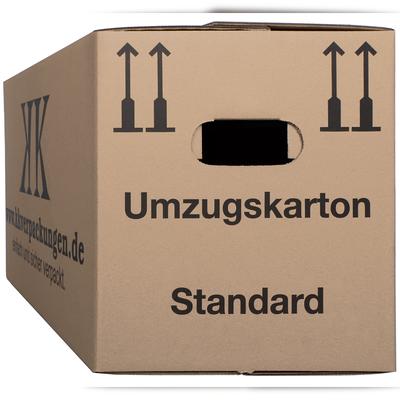
KK Verpackungen 25 neue UK Umzugskartons Umzugkarton NEUWARE Versandkosten FREIAbmessung: 634 x 290 x 326 mm (L x B x H) Qualität: 1 Wellig - C-Welle Traglast: 20-30 kg Farbe: Braun Gewicht: 0,60 kg Gurtmaß: 198 cm Paletteneinheit: 200 Stück Schmetterlingsboden für bessere Stabilität Kein Klebeband notwendig Großes...48,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyberkriminalität eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware wird verwendet, um Systeme zu infiltrieren und Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe darauf abzielen, die Verfügbarkeit von Websites oder Diensten zu beeinträchtigen. **
-
Was sind typische Angriffsvektoren, die von Hackern genutzt werden, um in Computersysteme einzudringen?
Phishing-E-Mails, die dazu dienen, Passwörter oder sensible Informationen zu stehlen. Schwachstellen in Software oder Betriebssystemen, die ausgenutzt werden, um Schadcode einzuschleusen. Social Engineering, bei dem Hacker versuchen, durch Manipulation von Mitarbeitern Zugriff zu erhalten. **
-
Was sind die häufigsten Angriffsvektoren, die von Hackergruppen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Hackergruppen nutzen diese Methoden, um Zugriff auf Computersysteme zu erhalten und sensible Daten zu stehlen. Es ist wichtig, sich gegen diese Angriffe zu schützen, indem man sich über aktuelle Bedrohungen informiert und Sicherheitsmaßnahmen ergreift. **
-
Was sind die häufigsten Angriffsvektoren, die von Cyberkriminellen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Malware-Infektionen und Schwachstellen in Software oder Betriebssystemen. Cyberkriminelle nutzen diese Schwachstellen aus, um Zugang zu sensiblen Daten oder Systemen zu erhalten. Es ist wichtig, regelmäßige Sicherheitsupdates durchzuführen und Mitarbeiter über die Risiken von Phishing und Malware aufzuklären. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.